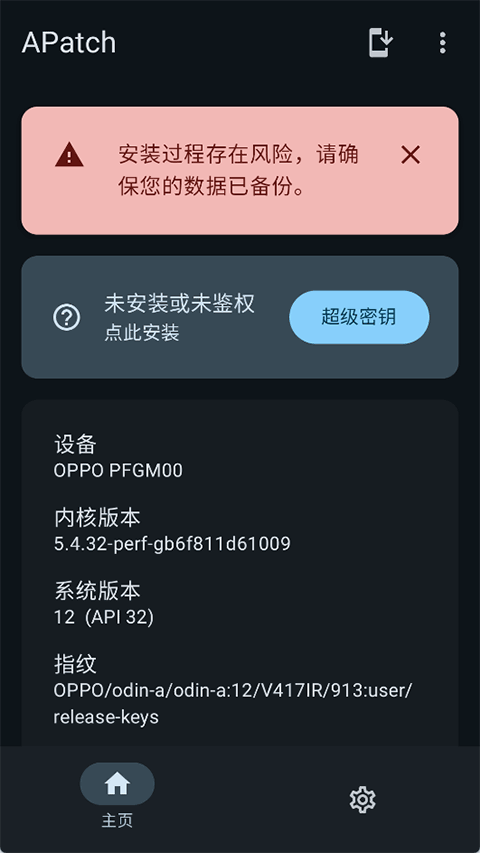
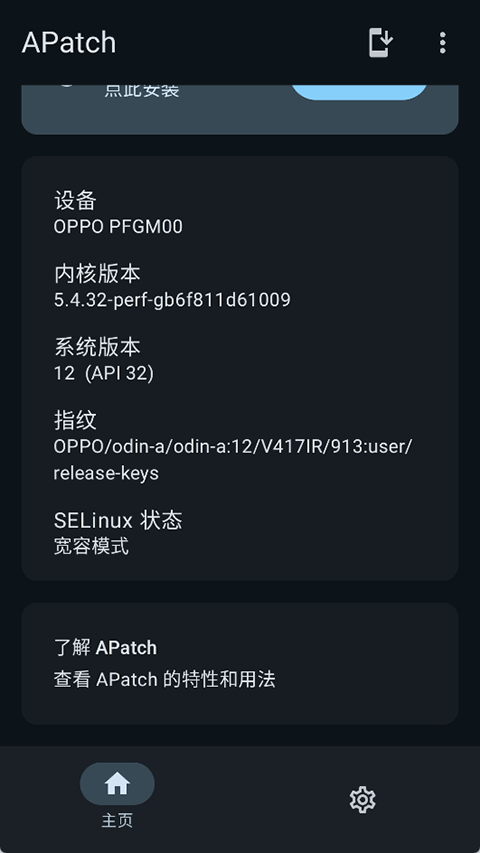
APatch是一款和Magisk、KernelSU类似的root解决方案,不过它具备更丰富的功能。它融合了Magisk通过boot.img安装的便捷性,以及KernelSU强大的内核修补能力。和Magisk、KernelSU不同的是,APatch支持选择不修改SELinux,这使得Android应用程序线程无需依赖libsu和IPC就能获取root权限。此外,作为APatch核心功能之一的内核补丁模块(KPM),可以在内核空间注入代码,实现内联Hook与系统调用表Hook,从而允许对系统行为进行深度定制(比如修改内核函数),让玩机爱好者能把自己的安卓手机打造成更符合预期的样子,有需求的用户可以在本站免费使用该工具。
适用于大部分安卓设备,不仅限于GKI内核设备。
提供类似 Magisk 模块的 APM 支持。
提供内核补丁模块的支持能力,可实现对任意代码的内核注入,具体包含内核函数的inline-hook与syscall-table-hook功能。
APatch 依赖于 KernelPatch。
APatch管理器与APM的源代码,是通过复制并修改KernelSU管理器和KernelSU的代码得到的。
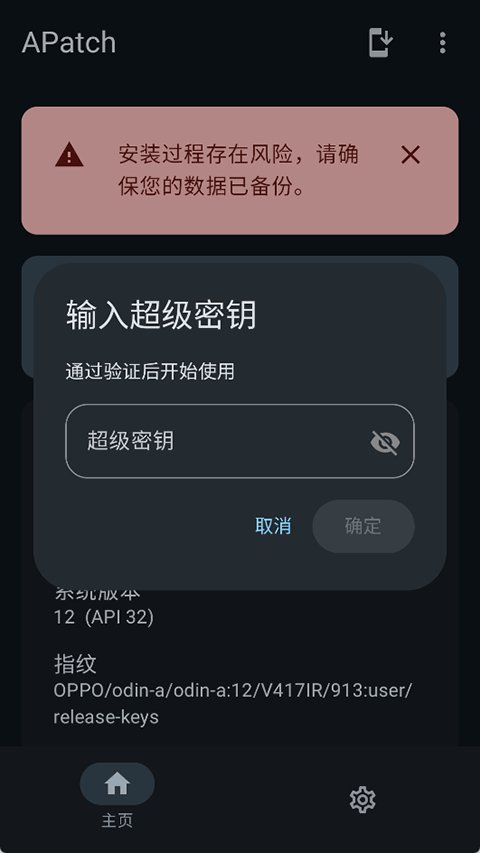
APatch 依赖于 KernelPatch,KernelPatch 中包含一个名为 SuperCall 的新系统调用(syscall),该系统调用为应用程序及用户空间内的程序提供全部功能。当应用程序或其他程序尝试调用 SuperCall 时,需提供访问凭据——超级密钥(SuperKey)。只有在 SuperKey 验证正确的情况下,SuperCall 才能被成功调用;若验证失败,调用方不会受到任何影响。
这个超级密钥的获取方式如下:
安装APatch时创建
在对boot.img进行修补操作时,APatch应用会强制要求用户设置超级密钥。具体操作步骤如下:
打开APatch应用后,点击“修补”或“安装”选项,接着选择设备对应的boot.img文件,随后在输入框中自定义设置超级密钥(该密钥可由数字、字母或符号组合而成,比如123456),最后启动修补流程。
修补完成后,会生成一个命名格式为apatch_patched-xxx.img的镜像文件,需要借助fastboot工具将其刷入手机16。
首次启动APatch时验证
将修补后的镜像刷入手机并重启后,第一次打开APatch应用时,系统会要求输入之前设置好的超级密钥,以此来激活Root权限15。
APatch 与 Magisk 的区别?
Magisk 通过对启动映像里的 ramdisk 进行补丁操作,来实现对 init 系统的修改;APatch 则是直接对 Android 内核开展修补工作。
APatch 与 KernelSU 的区别?
KernelSU 运行需要设备内核的源代码支持,但 OEM 厂商并非都会提供这部分源码;相比之下,APatch 只需要设备本身的 boot.img 就能使用。
什么是内核补丁模块(KP模块)?
KPM是一种运行于内核空间的模块,能使代码在内核空间中运行,和可加载内核模块(LKM)具有相似性。
此外,KPM 具备在内核空间开展内联钩子、系统调用表钩子相关操作的能力。
APatch 和 KernelPatch 之间的关联
APatch 依托 KernelPatch 构建,不仅继承了它的全部功能,还在此基础上做了进一步扩展。
您可以只安装KernelPatch,不过这样的话就无法使用APM了。
v11039版本
已将KernelPatch升级至0.11.2版本
升级了Gradle和Rust依赖关系
在APD里分配了新的PTY,而非允许SELinux策略
缩小管理器应用程序大小
已对Resetprop与MagiskBoot工具进行了更新
修复了A/B OTA启动标记问题
已解决包列表更改后的UID不匹配问题
将文件系统从OverlayFS切换为Magic Mount
进口翻译–特别感谢所有翻译!
新增了一种借助具备root权限的Magisk来刷入KernelPatch的方法
已删除图像文件依赖关系
修复了启动阶段的logcat功能
已解决WebUI显示错误
各种优化、细微更改和错误修复
下载排行

 录音兔
 鸿蒙系统
 视频拼接
 AI字幕
 HttpCanary
 熊盒子